写在前面
多年来,我接到过几十位用户的咨询,内容惊人地相似:“我的比特币核心钱包密码忘记了,能帮我恢复吗?”他们每个人都信誓旦旦地告诉我,这钱包是自己的——不是买的,不是网上下载的,就是自己多年前创建后忘记了密码。
但当我拿到钱包地址或对应的哈希值,一查便发现:这些钱包地址在互联网上已经公开传播了数年之久。这不是巧合。这些所谓“自己的钱包”,绝大多数都是假钱包。
今天,我不打算讲具体的检测逻辑——那会间接给伪造者提供攻防思路。我想做的是,从技术角度演示伪造一个比特币核心钱包有多简单,以此提醒每一位读者:
不要买钱包文件。不要心存侥幸。网上叫卖的“沉睡大额钱包”,几乎全是骗局。你花真金白银买来的“沉睡巨鲸钱包”,可能只是一行代码的产物。
一、钱包文件长什么样?
在比特币核心客户端(Bitcoin Core)中,钱包文件保存在区块数据根目录下。
- 旧版本(23版本之前):钱包文件直接是一个名为 wallet.dat 的文件
- 新版本(23版本及之后):每个钱包有独立的文件夹,wallet.dat 位于文件夹内
关键在于数据结构的演变:
| 客户端版本 | 数据库类型 |
| v0.1 ~ v22 | Berkeley DB(BDB) |
| v23 ~ v29 | 默认SQLite,仍兼容BDB |
| v30 及以后 | 完全移除BDB,仅支持SQLite |
为什么比特币核心要抛弃BDB?原因很直接:
- BDB代码库极其古老,维护困难
- 页锁机制等问题容易在实际使用中触发诡异故障
- SQLite代码更现代、更干净,维护成本低得多
但伪造钱包骗局,几乎全部针对BDB时代的钱包。
二、为什么假钱包都盯着“1开头”的老地址?
能被人伪造的钱包,必须满足一个先决条件:
公钥已经公开暴露。
这直接限制了可伪造的钱包类型——
P2PKH(Pay to Public Key Hash)格式,即以“1”开头的传统Legacy地址。
为什么?
- 现代隔离见证地址(以“3”或“bc1”开头)不暴露公钥。
- 早期版本(v23之前)的P2PKH地址,一旦发生过转出交易,公钥就会永远公开在链上
而市面上叫卖的那些“大额沉睡钱包”,绝大多数都是早期地址,金额大、休眠久,且公钥已通过历史转出交易暴露在区块链浏览器上。
伪造者要做的,就是把这些公开数据塞进一个假钱包文件里。
三、伪造一个钱包有多简单?
让我来演示一下。以下操作仅在实验环境中进行,目的是揭露骗局原理。
需要准备什么?
- 一个比特币核心钱包模板文件(空的wallet.dat)
- 一个目标地址——满足两个条件:
- 有大量余额
- 公钥已公开暴露(即发生过转出交易的P2PKH地址)
实际操作
我从区块链富豪榜(rich list)上找了一个符合条件的地址(17MWdxfjPYP2PYhdy885QtihfbW181r1rn)。1开头,内有九千多枚比特币,且近年来有过转出记录。打开区块浏览器,找到那笔转出交易的详情:
以“02”开头的那一串,就是公钥。
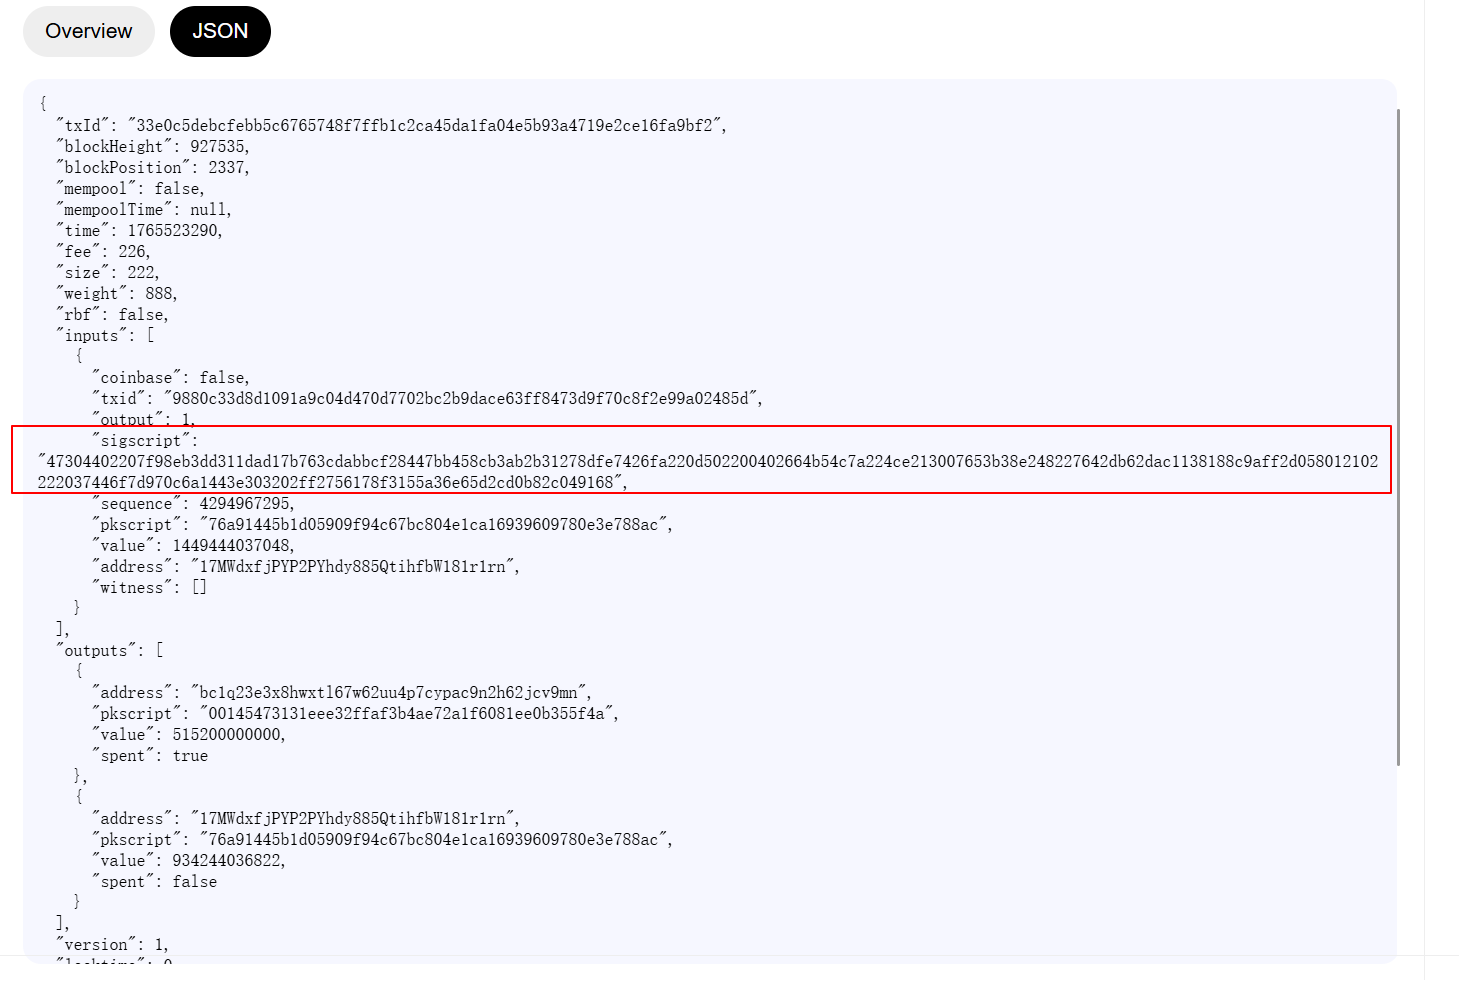
然后,我用脚本将模板钱包中的公钥信息替换为目标地址的公钥,同步节点到最新高度……
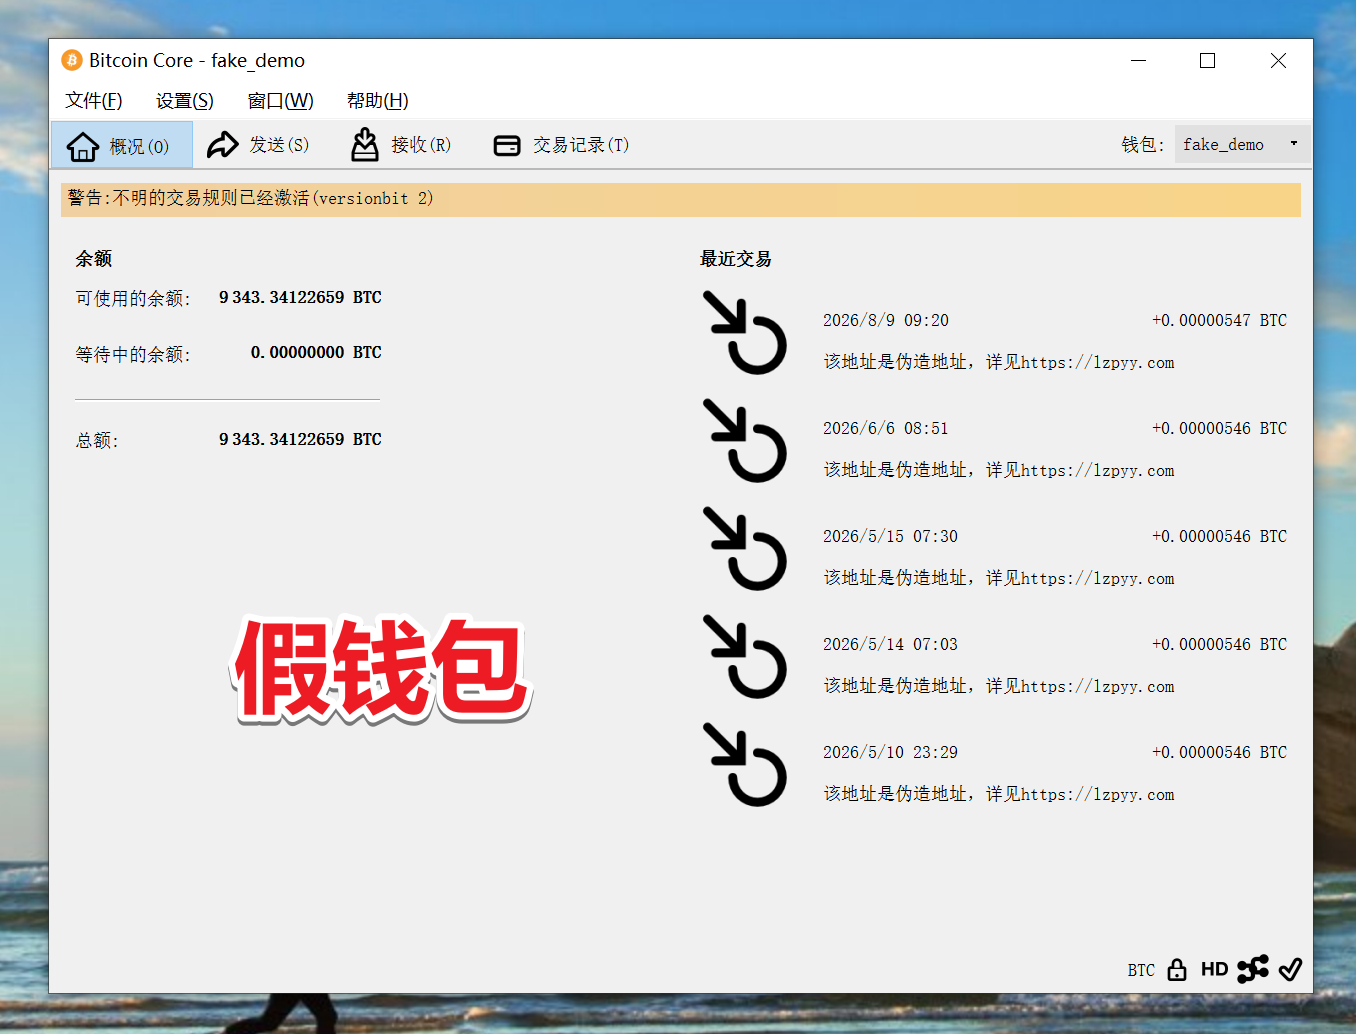
同步完成后,打开钱包——余额显示九千多枚比特币。输入任意密码(包括你设置的密码),客户端会报错“密码错误”。
这其实是客户端的安全机制在起作用:程序用你输入的密码尝试解锁私钥,然后用解锁后的私钥去推导公钥,再与钱包文件中记录的公钥做比对——不匹配,就报错。
但对于不知情的人来说,看到钱包里那九千多个币的余额,恐怕已经心跳加速了。
伪造样本:fake_wallet.dat
需使用支持DBD钱包的客户端,比如v0.20.0或者v0.22.0
地址: 17MWdxfjPYP2PYhdy885QtihfbW181r1rn
MD5: deca72ea60c1318276dc1a38198362a9
SHA1: f11119d744aa6e38af5c2d8be1e57c10a6dfd2b7
四、市面上流传的假钱包从哪来?
一些网站专门售卖这类“大额钱包文件”,页面做得煞有其事,甚至标注“未破解”“高难度”等字样。
我随便举几个例子(不点名,但你们搜一下就能找到):
- 某些论坛的交易帖
- 专门售卖钱包文件的网站
- Telegram等社群里的“内部渠道”
早在六年前,BitcoinTalk论坛上就有人发帖提醒:“兄弟,那是骗局。”
Reddit上也有用户提问:“这个网站卖的钱包是真的吗?”
下面一条回复很专业:
“他们用BDB编辑器替换了钱包里的公钥,最低级的那种甚至不能自动同步。高级一点的替换方式,连交易历史都能同步出来,看起来和真的一模一样。”
你想想,一个钱包如果真的含有几万枚比特币,卖家为什么要卖?他完全可以自己破解,何必把“宝藏”以几百几千美元的价格卖给你?
逻辑上讲不通的事,背后必有陷阱。
五、假钱包的“进化”:从低仿到高仿
早期假钱包很容易识别:
- 无法同步交易记录
- 余额显示异常
- 文件结构明显被篡改
但现在的伪造者已经“进化”了。他们精心设计,替换公钥的同时保留交易索引,使得钱包在同步节点时能够正确显示历史交易和余额,绕过大多数基础检测。
这也是为什么我说:目前我们可以检测出约90%的假钱包,但剩下的10%是伪造者精心打磨过的,能绕过常规检测。那10%,正是骗局的核心“产品”。
六、为什么你永远不应该买钱包文件?
我用几句话总结:
- 如果钱包是真的,卖家不会卖。 持有几万枚比特币的人,不会为了几百几千美元卖掉自己的私钥。
- 你买的“一手货源”,很可能已经被卖家截留了。 很多所谓的“未破解钱包”,其实是伪造者批量生成的。
- 你甚至无法验证它是不是真的。
- 购买钱包文件本身存在法律风险。 如果钱包里的币来源不合法(盗币、勒索、暗网交易等),持有私钥可能被视为共犯。
最后的话
我写下这篇文章,不是为了炫耀技术,而是希望少一个人掉进同一个坑。伪造一个“大额比特币钱包”,技术上只需要几分钟。而受害者为此付出的,是真金白银和宝贵的时间。
比特币世界信奉的是 “Not your keys, not your coins” ——但前提是,那些keys真的是你的。不要买钱包文件。不要心存侥幸。天下没有免费的比特币。
(本文仅用于反诈科普,所有技术细节均已做脱敏处理,请勿用于非法用途。)